target="_blank" sem noopener: onde ainda há risco
Link com target="_blank" já ganha noopener no navegador atual, mas window.open, rel="opener" e HTML de usuário não. Veja o ataque e um script que trava o CI.
A especificação do HTML mudou há anos, e os navegadores seguiram: um link com target="_blank" já se comporta como se tivesse rel="noopener". Isso faz muita gente concluir que o atributo virou enfeite. Para links escritos à mão, abertos num navegador atualizado, a conclusão está quase certa. O problema mora no resto: window.open, conteúdo colado por usuários, WebViews antigas e um rel="opener" esquecido no código.
Este texto explica o ataque em poucas linhas, mostra onde a proteção automática não chega e traz um script curto que procura os casos abertos no projeto e trava o CI.
O ataque: a aba nova muda o endereço da sua
Quando uma página abre outra janela, o navegador liga as duas pela propriedade window.opener. A política de mesma origem impede que um site leia o conteúdo do outro, mas trocar o endereço da janela que abriu é uma das exceções antigas. Na página de destino, bastam três linhas:
<script>
  if (window.opener) {
    window.opener.location = 'https://lojadabia-login.com/entrar';
  }
</script>
A pessoa está olhando a aba nova e não vê nada. Quando volta, a aba da sua loja mostra uma tela de "sessão expirada" idêntica à verdadeira, num domínio parecido. Ela digita a senha porque foi ela mesma que abriu aquela aba minutos antes. O nome disso é reverse tabnabbing, e é phishing com a ajuda do seu link.
Onde o navegador já protege
A especificação de links do HTML passou a tratar target="_blank" em <a> e <area> como se tivesse noopener. Pelos dados de compatibilidade do MDN, o Safari adotou a regra na versão 12.1, de março de 2019, o Firefox na 79, de julho de 2020, e o Chrome na 88, de janeiro de 2021, seguido pelo Edge. A página do elemento a no MDN confirma o comportamento implícito.
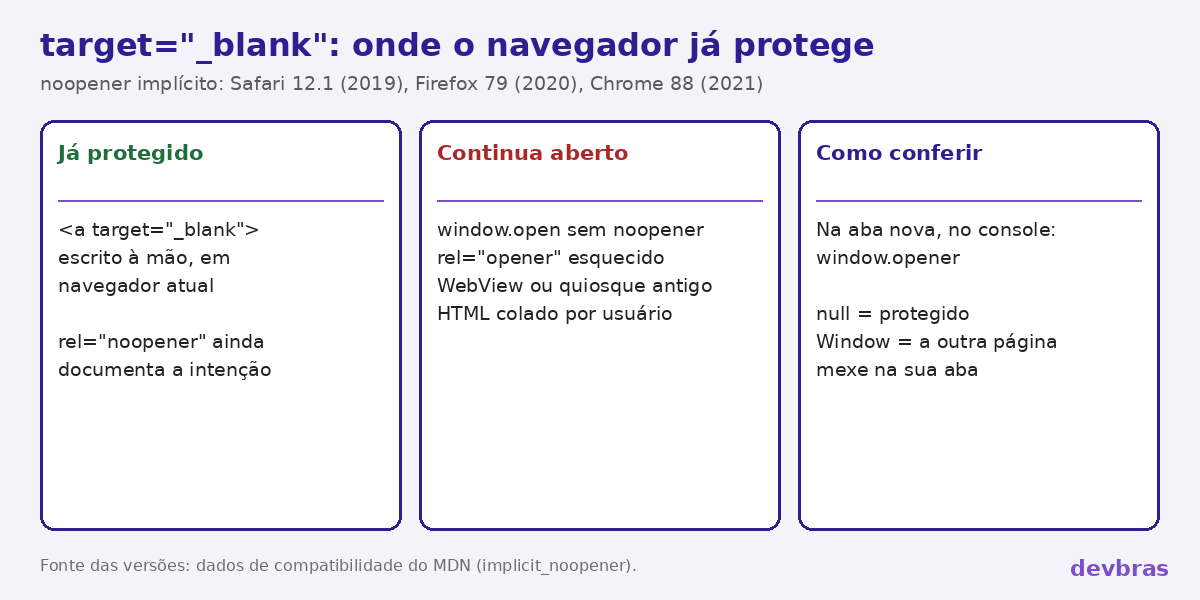
Ficam de fora quatro situações:
window.opensem noopener. Abrir janela por JavaScript continua entregando o opener, a menos que você peça o contrário.- Navegadores parados no tempo. WebViews antigas dentro de apps, quiosques e computadores sem atualização há anos não têm a regra nova.
rel="opener"explícito. Alguém copiou um trecho que restaura o comportamento antigo de propósito, e ninguém lembra por quê.- HTML de terceiros. Comentário, descrição de produto e assinatura de fórum chegam com os atributos que o autor quiser.
Achar os casos abertos no projeto
Antes de corrigir, vale saber onde estão. O script abaixo, em Node, percorre a pasta, lê cada tag <a> inteira, mesmo quebrada em várias linhas, e cada chamada de window.open. Ele sai com código 1 quando encontra algo, então pode virar um passo do CI:
// Procura target="_blank" sem rel seguro e window.open sem noopener.
// Uso: node abas.mjs pasta   (sai com código 1 se achar algo, para travar o CI)
import { readFileSync, readdirSync, statSync } from 'node:fs';
import { join, extname } from 'node:path';

const EXT = new Set(['.html', '.htm', '.php', '.jsx', '.tsx', '.js', '.vue']);
const arquivos = (dir) => readdirSync(dir).flatMap((n) => {
  const p = join(dir, n);
  if (statSync(p).isDirectory()) return n === 'node_modules' ? [] : arquivos(p);
  return EXT.has(extname(n)) ? [p] : [];
});
const linha = (txt, i) => txt.slice(0, i).split('\n').length;

let problemas = 0;
for (const arq of arquivos(process.argv[2] ?? '.')) {
  const txt = readFileSync(arq, 'utf8');
  for (const m of txt.matchAll(/<a\b[^>]*>/gis)) {           // tag inteira, mesmo em várias linhas
    const tag = m[0];
    if (!/target\s*=\s*["']?_blank/i.test(tag)) continue;
    const rel = (tag.match(/rel\s*=\s*["']([^"']*)["']/i) || [, ''])[1].toLowerCase().split(/\s+/);
    if (rel.includes('opener')) { console.log(`${arq}:${linha(txt, m.index)} rel="opener" restaura o window.opener`); problemas++; }
    else if (!rel.includes('noopener') && !rel.includes('noreferrer')) { console.log(`${arq}:${linha(txt, m.index)} target="_blank" sem noopener`); problemas++; }
  }
  for (const m of txt.matchAll(/window\.open\s*\(([^)]*)\)/g)) {
    if (!/noopener|noreferrer/.test(m[1])) { console.log(`${arq}:${linha(txt, m.index)} window.open sem noopener`); problemas++; }
  }
}
console.log(`${problemas} problema(s)`);
process.exit(problemas ? 1 : 0);
Num rodapé e num arquivo de ajuda de uma loja fictícia, com um link certo, um sem rel, um com rel="noreferrer" em várias linhas, um com rel="opener" e duas chamadas de window.open, o resultado no Node 24 foi:
site/ajuda.js:2 window.open sem noopener
site/rodape.html:3 target="_blank" sem noopener
site/rodape.html:6 rel="opener" restaura o window.opener
3 problema(s)
código de saída: 1
O link com noreferrer passou, porque noreferrer também implica noopener. A expressão regular cobre o código que se escreve no dia a dia, não todo HTML possível. Em projetos React, a regra react/jsx-no-target-blank do eslint-plugin-react faz a mesma checagem sobre o JSX.
As correções, uma por fonte de link
Links escritos no HTML
Acrescente rel="noopener" sempre que houver target="_blank". O navegador atual já faria isso sozinho, mas o atributo explícito cobre os antigos e documenta a intenção.
<a href="https://manual.lojadabia.com.br/guia.pdf" target="_blank" rel="noopener">
  Manual de instalação (PDF, abre em nova aba)
</a>
Janelas abertas por JavaScript
Passe noopener no terceiro argumento. A documentação do window.open avisa o efeito colateral: com noopener, a função devolve null. Se o código guardava o retorno para fechar ou mover a janela, ele vai quebrar em silêncio.
document.querySelector('#abrir-docs').addEventListener('click', () => {
  window.open('https://manual.lojadabia.com.br/guia', '_blank', 'noopener,noreferrer');
});
Conteúdo enviado por usuários
Não confie no HTML que sai do editor rico. Force rel e target no sanitizador. O DOMPurify tem um gancho que roda depois da limpeza, que é o lugar certo para isso:
import DOMPurify from 'dompurify';

DOMPurify.addHook('afterSanitizeAttributes', (node) => {
  if (node.tagName === 'A' && node.hasAttribute('href')) {
    node.setAttribute('target', '_blank');
    node.setAttribute('rel', 'noopener noreferrer nofollow ugc');
  }
});

const htmlSeguro = DOMPurify.sanitize(comentario.html);
O nofollow ugc não tem relação com a aba. Ele avisa aos buscadores que o link foi colocado por um usuário e evita que o seu domínio empreste reputação a spam.
Uma camada no servidor
O cabeçalho Cross-Origin-Opener-Policy com same-origin separa a sua página de janelas de outra origem e protege também o caminho contrário, quando a sua página é aberta por um site malicioso. Teste antes de ligar em produção: ele corta a conversa entre popups de domínios diferentes, e alguns logins de terceiros e checkouts de pagamento dependem disso.
noopener ou noreferrer
noreferrer faz tudo o que noopener faz e ainda deixa de enviar o cabeçalho Referer, então o destino não sabe de onde a visita veio. É útil quando a URL de origem tem algo privado, como o endereço de um chamado interno. Atrapalha quando você quer que o parceiro veja nas estatísticas que o tráfego veio do seu site. Para links de usuários, noreferrer; para os seus links a parceiros, noopener basta.
Nova aba é decisão, não padrão
Antes de discutir o atributo, vale perguntar se o link deveria abrir em outra aba. Aba nova quebra o botão voltar, confunde quem usa leitor de tela e, no celular, empilha abas que ninguém fecha. Faz sentido quando sair da página faria a pessoa perder trabalho, como um formulário pela metade, ou quando o destino é material de consulta, como um PDF. Quando abrir, diga no texto: "(abre em nova aba)" resolve. O texto do link também deve dizer para onde ele leva, como mostramos em link com nome.
Se o destino do link sai de um parâmetro da URL, o risco é outro e maior: o seu site vira trampolim para qualquer endereço. Esse caso está em URL aberta não é redirecionar. E se a dúvida é o que a política de mesma origem protege ou não, veja CORS não é segurança.
A conferência de dois minutos
Abra um link externo do seu site, vá até a aba nova, abra o console e digite window.opener. O resultado tem de ser null. Repita com o botão que usa window.open e com o link de um comentário recém-publicado, que é onde o atributo costuma faltar. Se aparecer um objeto Window, aquela página ainda consegue mexer na sua aba.
Referência: http://www.codigosnaweb.com/forum/Abrir-link-em-nova-aba-com-jQuery_3_7265.html