Upload PHP: valide o conteúdo, não o nome enviado
Extensão e MIME do navegador mentem. Confira o tipo real pelo conteúdo, gere o nome, recuse execução na pasta e trate o upload como dado — não como programa.
O formulário de foto de perfil grava o arquivo na pasta pública do site. Um dia alguém envia avatar.php, ou uma imagem que carrega código nos metadados, abre o endereço no navegador e o servidor executa. O upload deixou de ser um campo de formulário e virou uma porta. Extensão e tipo MIME que o navegador mandou não são prova de coisa nenhuma: quem monta o pedido na mão declara o que quiser.
Limite de tamanho, código de erro do PHP e pasta fora do docroot são o assunto de upload PHP que some: limite, erro e pasta segura e de limite de upload de verdade. Aqui o foco é o conteúdo: conferir o tipo real pelos bytes, recusar nome e extensão como autoridade, gerar o nome do arquivo e nunca executar o que foi enviado.
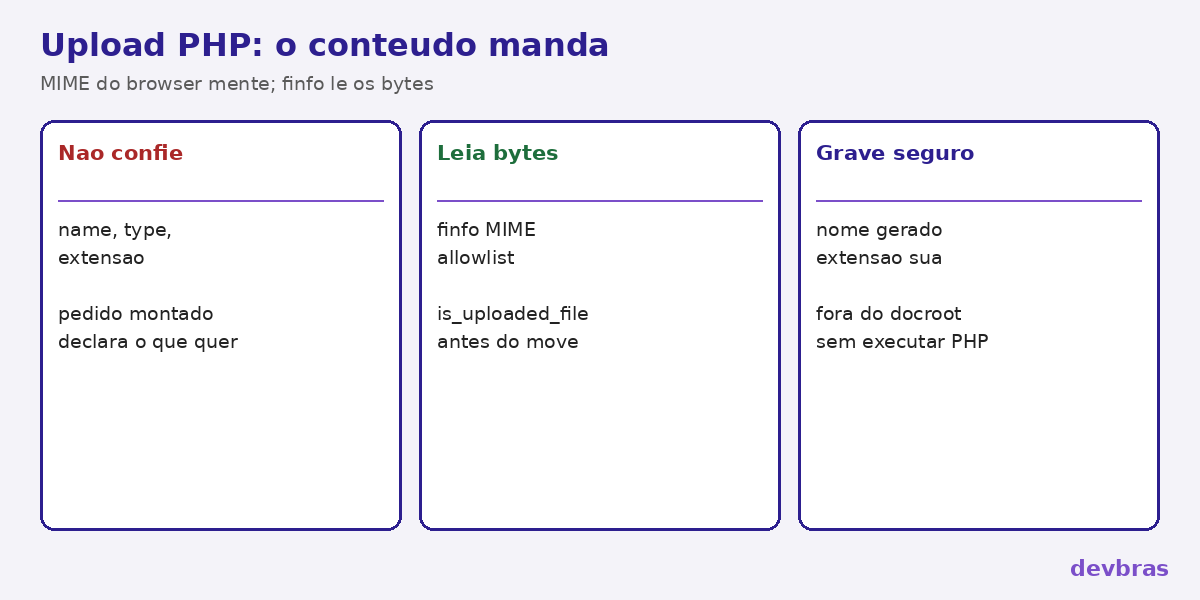
O que chega em $_FILES não é confiável
Tudo o que o PHP expõe em $_FILES foi declarado por quem enviou, com uma exceção: o arquivo temporário em si. O campo name é o nome que o computador da pessoa informou, e pode conter caminho, espaço, acento ou ../. O campo type é o MIME que o navegador (ou o cliente HTTP) escolheu: uma requisição montada na mão manda image/jpeg para qualquer coisa. A extensão é a mesma escolha.
Por isso a documentação de upload de arquivos no PHP insiste em is_uploaded_file e move_uploaded_file: eles atestam que aquele temporário veio pelo mecanismo de upload, não de um caminho arbitrário no servidor. Não atestam que o conteúdo é uma foto.
Leia o tipo pelos bytes, não pelo rótulo
A extensão .jpg e o cabeçalho image/jpeg são rótulos. O tipo real se lê no conteúdo, com Fileinfo:
$tmp = $_FILES['avatar']['tmp_name'];
if (!is_uploaded_file($tmp)) {
    http_response_code(400);
    exit('envio invalido');
}
$finfo = new finfo(FILEINFO_MIME_TYPE);
$mime = $finfo->file($tmp);
$permitidos = [
    'image/jpeg' => '.jpg',
    'image/png'  => '.png',
    'image/webp' => '.webp',
];
if (!isset($permitidos[$mime])) {
    http_response_code(415);
    exit('tipo nao aceito');
}
finfo_file (ou o método equivalente da classe finfo) olha a assinatura do arquivo. Um PDF renomeado para foto.jpg não passa. Um PHP renomeado para foto.jpg também não — a menos que o arquivo seja um políglota: imagem válida e, ao mesmo tempo, carregue código em metadados ou em um trailer. Por isso validar o MIME real é necessário e não é suficiente. O mesmo princípio está em MIME não é a extensão: um não substitui o outro, e nenhum dos dois autoriza o servidor a executar o upload.
Use lista de tipos aceitos (allowlist), não uma lista do que é proibido. Proibir só .php esquece .phtml, .php5, .phar e o que o servidor estiver configurado para interpretar amanhã.
O nome é seu. A execução, nunca.
Depois de aceitar o conteúdo, o nome original serve no máximo para exibir um rótulo na interface. O arquivo no disco recebe um nome gerado — um identificador opaco, com a extensão que você associou ao MIME real, não a que veio no pedido:
$nome = bin2hex(random_bytes(16)) . $permitidos[$mime];
$destino = '/var/lib/app/uploads/' . $nome;
if (!move_uploaded_file($tmp, $destino)) {
    http_response_code(500);
    exit('falha ao gravar');
}
Grave fora da pasta pública do site sempre que o produto permitir: a aplicação lê o arquivo pelo sistema de arquivos e o entrega com o Content-Type que ela mesma definiu. Se algum motivo de produto exige URL direta, a pasta publicamente servida não pode executar PHP (nem qualquer outro interpretador). Arquivo que é imagem válida e ainda assim carrega um payload nos metadados só se torna incidente se o servidor o trata como programa, ou se um redimensionador vulnerável interpreta esses metadados.
Recusar .., barras e bytes nulos no nome original continua válido como higiene, mas não é a defesa principal: você já não usa esse nome para gravar. A defesa principal é a combinação de tipo lido nos bytes, nome gerado, destino que não executa e — no artigo irmão — limite e código de erro tratados de verdade, sem um HTTP 200 que esconde o descarte silencioso do PHP.
Três perguntas fecham a revisão de um upload: o código lê o MIME pelo conteúdo? O nome no disco foi gerado pelo servidor? Abrir a URL do arquivo (se ela existir) executa alguma coisa além de devolver bytes? Se a terceira resposta não for um “não” claro, o formulário ainda é uma porta.
Fontes: PHP, handling file uploads, finfo_file, is_uploaded_file e move_uploaded_file. Equipe DevBras.
Referência: http://www.linhadecodigo.com.br/artigo/3578/php-upload-de-arquivos.aspx