Mover VM de zona: ache tudo que depende do IP antes
Mover VM de zona no Google Cloud sem derrubar banco, e-mail e integrações: quem chega pelo IP, com que IP ela sai, o grep certo, o SPF por faixa e o teste.
A VM nova sobe limpa na outra zona, o painel abre e o teste rápido passa. Quarenta minutos depois, a conciliação com o banco para, porque a API só aceita chamadas de um IP liberado em contrato. Logo em seguida, o e-mail de cobrança começa a cair no spam, porque o SPF listava o endereço antigo. Nada disso estava no plano, porque ninguém sabia que dependia do IP.
Mover a VM é a parte fácil. O trabalho é achar tudo que aponta para o endereço dela, nos dois sentidos: quem chega na máquina e com que IP ela sai para o mundo. Este texto monta esse mapa com comandos que rodam em qualquer Linux, mostra duas armadilhas da busca, no grep e no SPF, e termina com o teste do destino antes de virar o nome.
O que o Google Cloud preserva, e o que não
A documentação de mover VM entre zonas e regiões descreve o processo como recriar: snapshot dos discos, VM nova no destino, VM antiga apagada depois. Os endereços seguem regras próprias. Um IP externo estático pode ser reatribuído à VM nova com a opção --address, desde que fique na mesma região. Entre regiões, o IP externo muda de qualquer jeito, e os endereços efêmeros, internos ou externos, não podem ser preservados. Promover o efêmero a estático antes de começar, como mostra a página de reserva de IP externo estático, e reservar o interno na sub-rede, pela página de IP interno estático, resolvem boa parte do problema dentro da mesma região. O passo a passo com gcloud, incluindo discos e tags de firewall, está em mover VM de zona no Google Cloud.
O caso deste texto é a VM do ERP, que sai de southamerica-east1-a para southamerica-east1-b, com IP externo 203.0.113.20 e interno 10.158.0.12. Os endereços são de faixas reservadas para documentação.
Quem chega na máquina
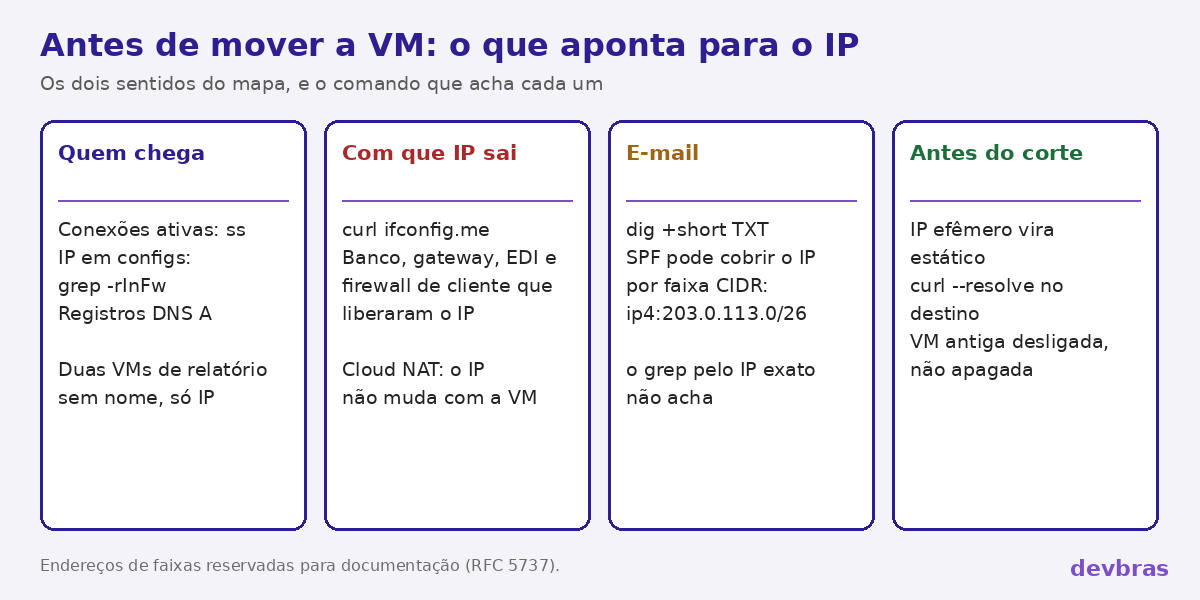
Durante um dia útil, liste as conexões estabelecidas. Cada origem é alguém que vai precisar achar a máquina nova:
sudo ss -tnp state established
sudo ss -tn state established '( sport = :3306 or sport = :443 )'
É assim que aparecem as duas VMs de relatório que conectam no MySQL pelo IP interno, sem nome nenhum, e que ninguém lembrava de ter configurado.
O IP escrito em configurações, e a armadilha do grep
O comando óbvio é procurar o endereço nas configurações desta e das outras máquinas do projeto. Só que no grep o ponto é curinga, e um endereço é prefixo de outros. Num diretório de teste com um arquivo de ambiente e um /etc/hosts, a busca ingênua e a correta deram resultados diferentes:
$ grep -rn "203.0.113.20" etc
etc/erp.env:2:API_BANCO_ORIGEM=203.0.113.20
etc/hosts:1:203.0.113.201 backup-02
etc/hosts:2:203x0x113x20 lixo

$ grep -rnFw "203.0.113.20" etc
etc/erp.env:2:API_BANCO_ORIGEM=203.0.113.20
A primeira busca trouxe o backup em 203.0.113.201, que não tem nada a ver, e uma linha com x no lugar dos pontos. Com -F, o padrão é texto literal, e com -w o endereço precisa terminar ali. Nas máquinas reais, a busca fica assim:
sudo grep -rInFw --exclude-dir=.git -e "203.0.113.20" -e "10.158.0.12" /etc /srv /opt 2>/dev/null
Arquivos de ambiente, /etc/hosts, proxy reverso e cron são os suspeitos de sempre. Cada ocorrência vira uma linha no plano: trocar por um nome DNS antes da migração, ou atualizar na janela.
DNS e SPF, e a faixa que o grep não vê
gcloud dns record-sets list --zone=lojadabia-com-br --format="table(name,type,rrdatas)" | grep -Fw 203.0.113.20
dig +short TXT lojadabia.com.br
O primeiro comando acha os registros A da zona no Cloud DNS. Se o DNS está em outro provedor, exporte a zona de lá. Se algum nome vai mudar de alvo, baixe o TTL com antecedência, como em DNS com TTL baixo na troca.
O segundo mostra o SPF, e aqui o grep falha de outro jeito. O registro pode autorizar o IP por uma faixa, como ip4:203.0.113.0/26, e a busca pelo endereço exato não acha nada. O SPF é definido na RFC 7208, e os mecanismos ip4 e ip6 aceitam faixas CIDR. O script abaixo faz a conta com o módulo ipaddress do Python:
"""Diz se um IP está coberto pelo SPF, inclusive por faixa CIDR, que o grep não pega.
Uso: python3 spf.py IP "v=spf1 ..."   (cole a saída do dig +short TXT)"""
import ipaddress, sys

ip = ipaddress.ip_address(sys.argv[1])
spf = sys.argv[2].strip('"')
achou = False
for termo in spf.split()[1:]:
    mec = termo.lstrip('+-~?')
    if mec.startswith(('ip4:', 'ip6:')):
        rede = ipaddress.ip_network(mec[4:], strict=False)
        if ip.version == rede.version and ip in rede:
            print(f"coberto por {termo}")
            achou = True
    elif mec.startswith(('include:', 'a', 'mx', 'redirect=')) and not mec.startswith('all'):
        print(f"verificar à parte: {termo} (pode incluir o IP por outro registro)")
if not achou:
    print(f"{ip} não aparece em ip4/ip6 deste registro")
$ python3 spf.py 203.0.113.20 "v=spf1 ip4:203.0.113.0/26 include:_spf.google.com ~all"
coberto por ip4:203.0.113.0/26
verificar à parte: include:_spf.google.com (pode incluir o IP por outro registro)

$ python3 spf.py 198.51.100.40 "v=spf1 ip4:203.0.113.0/26 include:_spf.google.com ~all"
verificar à parte: include:_spf.google.com (pode incluir o IP por outro registro)
198.51.100.40 não aparece em ip4/ip6 deste registro
O IP atual está coberto pela faixa. O endereço novo, 198.51.100.40, não está, então o e-mail enviado pela VM nova falharia na verificação. Os include apontam para outros registros, que precisam ser consultados à parte.
Com que IP a máquina sai
curl -s https://ifconfig.me
Esse é o endereço que os parceiros veem. Se a VM sai pelo próprio IP externo, ele muda junto com ela, a menos que seja estático e reaproveitado. Se a saída é pelo Cloud NAT, o IP de saída é o do NAT e não muda com a VM. Pergunte ao financeiro, ao fiscal e a quem cuida das integrações quem liberou "o IP do servidor": banco, gateway de pagamento, fornecedor de EDI, firewall de cliente. Essa lista não está em arquivo nenhum.
Testar o destino antes de virar o nome
Com a VM nova no ar, e antes de mexer no DNS ou mover o IP, force o nome a resolver para o endereço novo só no seu comando:
curl -sv --resolve erp.lojadabia.com.br:443:198.51.100.40 https://erp.lojadabia.com.br/health
A opção --resolve, descrita no manual do curl, usa o endereço informado para aquele nome e porta, com o certificado e o cabeçalho de host corretos. Você vê o ERP novo como os usuários vão ver, sem que eles vejam ainda. Teste também as saídas: da VM nova, chame a API do banco em homologação e confirme que ela aceita.
Se o disco veio de snapshot, as chaves de host do SSH vêm junto. Se a VM foi montada do zero, os clientes vão alertar que a identidade do host mudou. Confirme que a troca é sua e só então limpe a entrada antiga com ssh-keygen -R erp.lojadabia.com.br. Mais sobre acesso em chave SSH na VM.
O mapa que sai do levantamento
No caso do ERP, a lista ficou com nove dependências do endereço: três registros DNS, o SPF, duas VMs de relatório com IP interno fixo, a API do banco, o gateway de pagamento e um /etc/hosts num servidor de backup. Cada uma ganha dono, ação e teste. E a VM antiga fica desligada, não apagada, por alguns dias: se algo aparecer na segunda-feira, ainda existe caminho de volta.
Referência: https://cloud.google.com/compute/docs/instances/moving-instance-across-zones