Node.js corrige 7 falhas HIGH: como atualizar hoje
Node.js 22.23.5, 24.22.3 e 26.13.1 corrigem 16 falhas, 7 HIGH, em HTTPS, HTTP/2 e TLS. Veja quem corre mais risco, um script de inventário e como atualizar.
O projeto Node.js publicou em 11/11/2026 as atualizações de segurança que tinha anunciado na semana anterior. São 16 falhas corrigidas de uma vez, sete delas com severidade alta (HIGH), espalhadas por HTTPS, HTTP/2 e TLS. As versões que resolvem são a 22.23.5, a 24.22.3 e a 26.13.1. Quem roda qualquer versão anterior dessas linhas, ou qualquer linha fora de suporte, como a 20, está exposto. O aviso oficial lista cada CVE, quem reportou e quais linhas são afetadas.
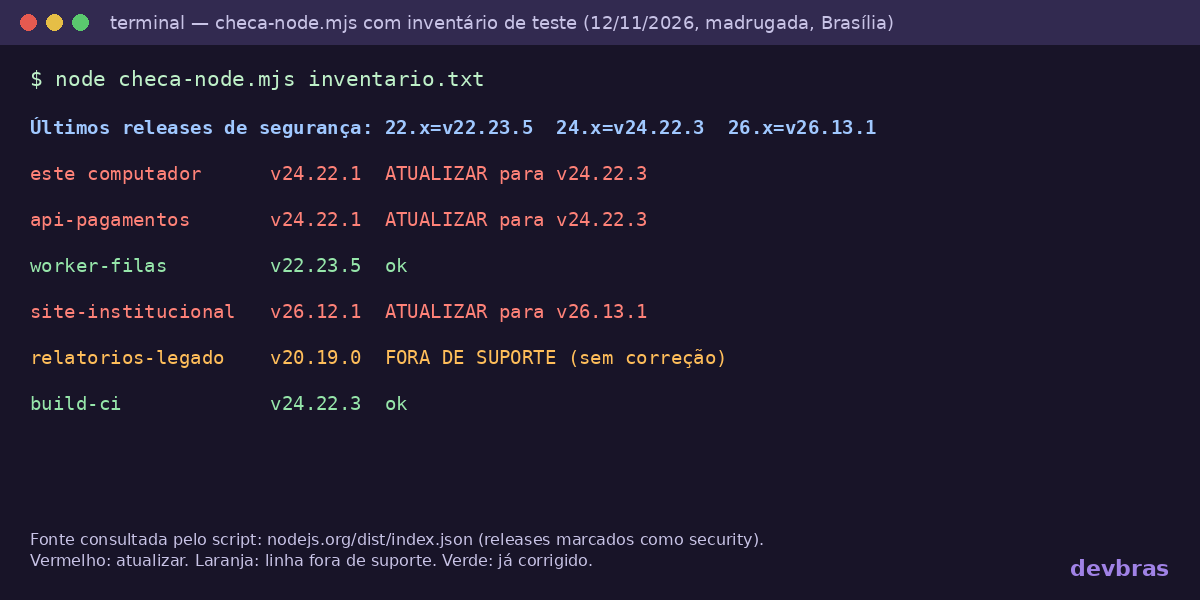
A falha que mais chama atenção é a CVE-2026-123864: em certas condições, um cliente sem login consegue ler memória de outras conexões de um servidor HTTPS em Node, incluindo a chave privada TLS. Abaixo está o que cada falha HIGH faz, quem realmente precisa se preocupar com qual, um script curto que compara as versões dos seus servidores com o último release de segurança de cada linha, e o passo a passo para atualizar com nvm, Docker e CI. O script foi rodado no nosso ambiente e a saída real aparece logo abaixo. Ele achou o próprio computador em que rodou desatualizado.
As sete falhas HIGH, uma por uma
As descrições abaixo resumem o texto do aviso. Entre parênteses estão as linhas afetadas.
- CVE-2026-123864, HTTPS (22, 24 e 26): um erro de uso de memória no tratamento de requisições HTTPS. O resultado é uso após liberação e leitura fora dos limites: o servidor copia para o corpo da requisição memória que não devia, e isso pode incluir chaves TLS e requisições de outros usuários. Servidores que tratam HTTPS diretamente em Node estão no escopo. O
node:httpsem TLS não é afetado. - CVE-2026-123863, HTTP/2 (24 e 26): uma asserção interna no encerramento da sessão pode ser alcançada por qualquer cliente, com ou sem TLS, e derruba o processo. Servidores http2 comuns estão no escopo. É uma variante da CVE-2024-27983 que a correção antiga não cobria.
- CVE-2026-123865, HTTP/2 (22, 24 e 26): se o cliente provoca um erro de protocolo enquanto a sessão já está fechando, o Node não percebe que a sessão morreu. Memória e descritores de arquivo ficam presos para sempre, com o socket em CLOSE_WAIT. Repetido, isso esgota o servidor.
- CVE-2026-123866, HTTP/2 (22, 24 e 26): quando um stream é encerrado com escrita ainda pendente, o buffer da resposta é liberado mas continua sendo usado, e o servidor pode mandar ao cliente memória de respostas de outras conexões. Nas linhas 24 e 26, o próprio cliente consegue provocar isso. Em todas as linhas, um timeout por stream configurado na aplicação também chega ao defeito.
- CVE-2026-126051, TLS (24 e 26): servidores TLS que usam
SNICallback,OCSPRequest,newSession,resumeSessionouserver.addContext()podem ser derrubados por um cliente sem autenticação, com uma exceção não tratada no handshake. - CVE-2026-123872, TLS 1.2 (22, 24 e 26): na renegociação TLS 1.2, o cliente pode trocar o servername e levar a autenticação por certificado de um host liberado para outro host com regra mais restrita. Só importa para quem aplica política de certificado de cliente diferente por hostname.
- CVE-2026-123874, HTTP/2 (24 e 26): uso após liberação quando um stream servido com
respondWithFile()ourespondWithFD()é resetado com escrita pendente. O cliente consegue corromper memória do servidor, com ou sem TLS.
Completam o pacote seis falhas de severidade média e três de severidade baixa. Duas merecem atenção mesmo sendo médias: a CVE-2026-123871, que coloca usuário e senha do proxy em mensagens de erro ERR_PROXY_INVALID_CONFIG (e daí em logs de contêiner e serviços de crash report), e a CVE-2026-123877, que permite pular a validação de certificado no https.Agent reaproveitando sessão TLS entre políticas diferentes. As dependências llhttp, undici e sqlite também foram atualizadas, conforme a linha.
Quem precisa correr e quem pode agendar
Nenhuma falha do aviso aparece como explorada, e o projeto não publicou nota CVSS. Mesmo assim, dá para priorizar pelo que o seu serviço usa:
- Node servindo HTTPS direto, sem proxy na frente: é o caso mais sério, por causa da CVE-2026-123864. Atualize hoje e avalie trocar o certificado e a chave TLS depois, porque o vazamento de memória podia incluir a chave privada.
- Servidor HTTP/2 em Node (
node:http2), com ou sem TLS: cinco das sete HIGH estão aqui. Um cliente qualquer pode derrubar ou esgotar o processo. Atualize hoje. - Node atrás de nginx, Caddy ou balanceador que termina TLS e fala HTTP/1.1 com a aplicação: as falhas de HTTPS e HTTP/2 do lado servidor ficam bem mais difíceis de alcançar, mas as de cliente (
https.Agent, proxy) e as dependências continuam valendo. Atualize na próxima janela de deploy, sem deixar para o mês que vem. - Node 20 ou anterior: o aviso repete a regra de sempre: versões fora de suporte são sempre afetadas e não recebem correção. Pelo calendário oficial de releases, a linha 20 saiu de suporte em 30/04/2026. A 22 está em manutenção até 30/04/2027, a 24 entrou em manutenção em 20/10/2026 e a 26 é a LTS ativa desde 28/10/2026.
Um script para conferir vários servidores de uma vez
Rodar node -v em uma máquina é fácil. O problema é lembrar de todas: a API, o worker de filas, o job de CI e aquele relatório antigo que ninguém mexe. O script abaixo baixa o índice oficial de versões, pega o último release marcado como de segurança em cada linha suportada e compara com a versão do próprio computador e com uma lista de servidores. Ele não depende de pacote nenhum: usa o fetch nativo do Node 18 em diante.
// checa-node.mjs — compara versões do Node com o último release de segurança de cada linha
// uso: node checa-node.mjs inventario.txt
import { readFileSync } from 'node:fs';

const idx = await (await fetch('https://nodejs.org/dist/index.json')).json();
const ultimaSeg = {};                       // linha -> última versão marcada security:true
for (const r of idx) {
  const linha = r.version.slice(1).split('.')[0];
  if (r.security && !r.version.includes('-') && !ultimaSeg[linha]) ultimaSeg[linha] = r.version;
}
const suportadas = ['22', '24', '26'];

const num = v => v.replace(/^v/, '').split('.').map(Number);
const menor = (a, b) => { const [x, y] = [num(a), num(b)];
  for (let i = 0; i < 3; i++) if (x[i] !== y[i]) return x[i] < y[i]; return false; };

function veredito(v) {
  const linha = v.replace(/^v/, '').split('.')[0];
  if (!suportadas.includes(linha)) return 'FORA DE SUPORTE (sem correção)';
  const alvo = ultimaSeg[linha];
  return menor(v, alvo) ? `ATUALIZAR para ${alvo}` : 'ok';
}

console.log('Últimos releases de segurança:',
  suportadas.map(l => `${l}.x=${ultimaSeg[l]}`).join('  '));
console.log(`${'este computador'.padEnd(20)} ${process.version.padEnd(9)} ${veredito(process.version)}`);

const linhas = readFileSync(process.argv[2], 'utf8').split('\n')
  .filter(l => l.trim() && !l.startsWith('#'));
for (const l of linhas) {
  const [nome, v] = l.trim().split(/\s+/);
  console.log(`${nome.padEnd(20)} ${v.padEnd(9)} ${veredito(v)}`);
}
O inventário é um arquivo de texto com nome e versão por linha. Os nomes abaixo são fictícios, montados para o teste:
# servidor-ou-imagem  versão (saída de node -v ou tag da imagem)
api-pagamentos        v24.22.1
worker-filas          v22.23.5
site-institucional    v26.12.1
relatorios-legado     v20.19.0
build-ci              v24.22.3
Esta é a saída real, rodada em 12/11/2026, pouco depois da meia-noite (horário de Brasília):
$ node checa-node.mjs inventario.txt
Últimos releases de segurança: 22.x=v22.23.5  24.x=v24.22.3  26.x=v26.13.1
este computador      v24.22.1  ATUALIZAR para v24.22.3
api-pagamentos       v24.22.1  ATUALIZAR para v24.22.3
worker-filas         v22.23.5  ok
site-institucional   v26.12.1  ATUALIZAR para v26.13.1
relatorios-legado    v20.19.0  FORA DE SUPORTE (sem correção)
build-ci             v24.22.3  ok
A primeira linha é a que mais ensina: o computador em que rodamos o teste estava no Node 24.22.1, dois patches atrás. Quem instala uma vez e esquece fica exatamente assim. Para alimentar o inventário com dados reais, junte a saída de node -v de cada servidor ou a tag da imagem de cada contêiner. Se você acompanha os contêineres por um painel, a coluna de imagem já mostra a tag. Comparamos as opções de painel em Portainer, Dockge, Komodo e Dockyard; o Dockyard, painel Docker da DevBras, é uma das opções.
Como atualizar
Com nvm
nvm install 24.22.3          # ou 22.23.5 / 26.13.1, conforme a sua linha
nvm alias default 24.22.3
node -v                       # deve mostrar v24.22.3
Sem nvm, o instalador e os binários de cada versão estão na página de download. As notas de cada release estão em v22.23.5, v24.22.3 e v26.13.1. Se você usa o pacote da distribuição Linux, confira se o mantenedor já publicou a versão corrigida, porque ele costuma demorar mais que o site oficial.
Atualizar o binário não basta: o processo em execução continua com a versão velha carregada na memória até ser reiniciado. Reinicie o serviço (systemctl restart, pm2 restart ou o que você usa) e confira de novo a versão de dentro da aplicação, por exemplo registrando process.version no log de inicialização.
Com Docker
Conferimos no Docker Hub, na madrugada de 12/11, e as tags 22.23.5, 24.22.3 e 26.13.1 da imagem oficial já estavam publicadas, inclusive as variantes -alpine e -slim. Fixe a versão exata no Dockerfile e reconstrua puxando a base nova:
FROM node:24.22.3-slim
...
docker build --pull -t minha-api .
Quem usa tag flutuante (node:24 ou node:lts) só recebe a correção se reconstruir a imagem com --pull. Uma imagem antiga em cache continua com a versão vulnerável, mesmo que o Dockerfile não tenha mudado. Se você está começando a pôr contêiner em servidor, o guia de primeiro passo com Docker no servidor mostra como descrever o serviço em Compose, e trocar a tag da imagem passa a ser uma linha num arquivo.
No CI
Atualize o arquivo .nvmrc, o campo engines do package.json e a versão em actions/setup-node ou no seu pipeline. Se o workflow usa só a linha (node-version: 24), a próxima execução já pega a 24.22.3. Se usa versão exata, o número precisa mudar no arquivo.
Depois do patch
- Rode o script de novo e confirme que todas as linhas ficaram "ok".
- Se o Node servia HTTPS direto, troque certificado e chave TLS. O aviso diz que a CVE-2026-123864 podia vazar a chave privada, e não há como saber depois se alguém leu.
- Se você configura proxy com usuário e senha na URL (variáveis
HTTP_PROXY/HTTPS_PROXY), procure nos logs e no serviço de crash report porERR_PROXY_INVALID_CONFIG. Se a senha apareceu, troque. - Se ainda há algo na linha 20, coloque a migração para a 22 ou a 24 na fila agora. Cada novo aviso de segurança vai encontrar esse serviço sem correção.
Este post completa o que adiantamos em como se preparar para a correção de 11/11, escrito quando só o pré-anúncio existia. Se o seu servidor também usa compressão Brotli, vale revisar a falha do Brotli (CVE-2026-111497), que segue o mesmo raciocínio de atualizar dependência e reconstruir a imagem.
Equipe DevBras. Fatos conferidos em 12/11/2026, madrugada, no aviso oficial do Node.js, no índice de versões nodejs.org/dist e no calendário do repositório nodejs/Release.