PostgreSQL corrige 52 falhas e pede passos depois do patch
As 52 falhas do PostgreSQL 18.7, 17.12 e cia. contadas por linha, o risco nas ferramentas cliente e o pós-patch testado no 18.6.
O PostgreSQL publicou em 12 de novembro de 2026 as versões 18.7, 17.12, 16.16, 15.20 e 14.25, junto com o segundo release candidate do PostgreSQL 19. São 52 vulnerabilidades e mais de 140 bugs corrigidos de uma vez, e a 14.25 é a última versão da linha 14. A troca de binário é a parte fácil: por ser versão menor, não precisa de dump/reload nem de pg_upgrade. O que costuma ficar esquecido é o resto: as ferramentas cliente que rodam no seu backup, e os passos que o próprio anúncio pede depois do patch.
Este texto separa as duas coisas. Primeiro, o que a lista oficial diz quando a gente conta as 52 falhas por linha, componente e pré-requisito de ataque. Depois, o que encontramos ao rodar as consultas de inventário num PostgreSQL 18.6 de verdade, ainda sem a correção, incluindo um dos bugs que o anúncio manda procurar.
As 52 falhas em números
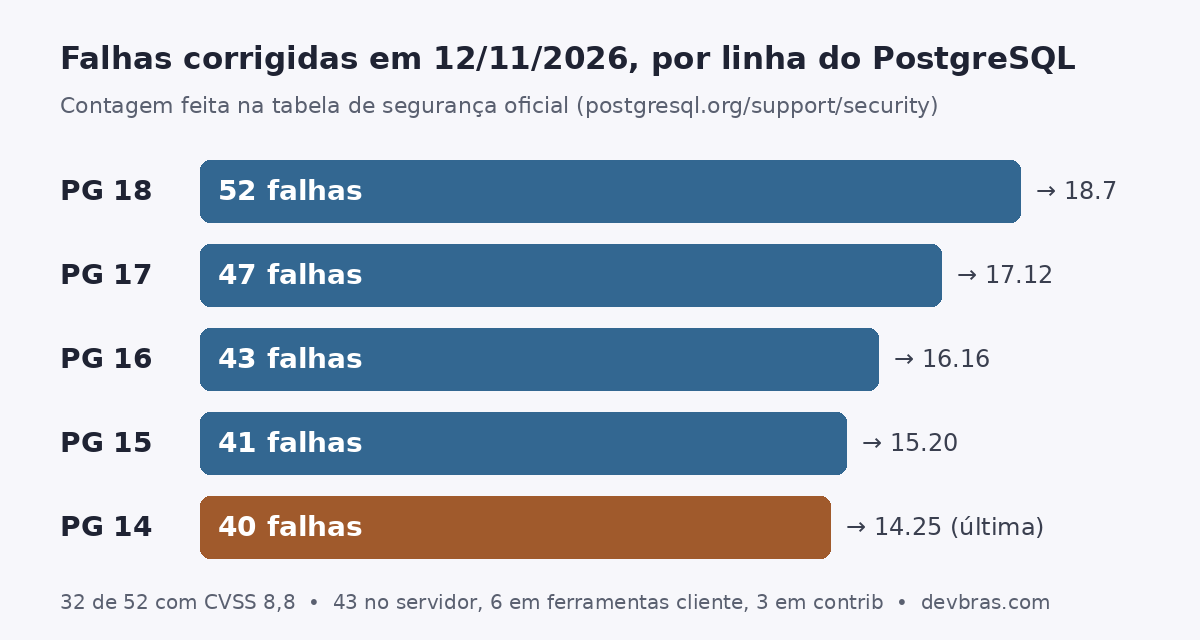
Baixamos a tabela de segurança do projeto e cruzamos com a lista de CVEs do anúncio oficial. As 52 aparecem na tabela, cada uma com versões afetadas, componente e vetor CVSS 3.1. A contagem:
- Linha 18 → 18.7: as 52 falhas afetam a linha.
- Linha 17 → 17.12: 47 falhas.
- Linha 16 → 16.16: 43 falhas.
- Linha 15 → 15.20: 41 falhas.
- Linha 14 → 14.25: 40 falhas, e esta é a última versão da linha (fim de vida).
- Linha 13 ou anterior: já fora de suporte, sem correção nenhuma.
- 32 das 52 têm nota 8,8, quase todas descritas como "executes arbitrary code": execução de código no servidor como o usuário do sistema operacional que roda o banco.
- Por componente: 43 no servidor, 6 nas ferramentas cliente (pg_dump, pg_restore, pg_basebackup, reindexdb e vacuumdb) e 3 em módulos contrib (dblink e dict_int).
- Por pré-requisito: 44 exigem um usuário autenticado comum (
PR:L), 3 exigem privilégio alto e 5 não exigem login nenhum (PR:N).
Esse último número é o que mais muda a prioridade. "Precisa estar autenticado" parece tranquilizador até você lembrar quantos usuários de aplicação, de BI e de integração têm login no mesmo banco. Qualquer um deles, se vazar, vira porta de entrada para as 44.
As cinco que dispensam login
Quatro das cinco falhas PR:N dependem de alguém fazer alguma coisa (UI:R), e três ficam fora do servidor. Vale ler a descrição de cada uma na página da CVE:
- CVE-2026-116314 (8,8, cliente): um arquivo de dump não-plain montado de propósito faz o pg_restore executar código como o usuário do sistema que roda o pg_restore. A própria página faz a distinção: um dump pode legitimamente executar SQL no banco de destino, mas não deveria executar código no processo do pg_restore.
- CVE-2026-116330 (8,8, cliente): o
restore.sqldo dump em formato tar permite injeção de comando do psql quando o servidor de origem foi comprometido. O projeto registra que é uma lacuna na correção da CVE-2025-8714. - CVE-2026-120145 (8,8, servidor): na replicação lógica, um publisher comprometido consegue escrever em catálogo de sistema do subscriber e executar código. Só afeta assinaturas que pertencem a um superusuário.
- CVE-2026-116322 (5,3, servidor, só linha 18): um pedido de cancelamento antes da autenticação pode vazar um spinlock. Não há execução de código; o impacto é de disponibilidade.
- CVE-2026-16240 (3,7, cliente): o pg_basebackup pode usar o conteúdo do manifesto do backup como string de formato.
O padrão das três mais graves é a confiança no que vem de fora: o dump que alguém mandou, o servidor de origem do backup, o publisher da replicação. Se a sua rotina restaura dump de cliente, de fornecedor ou de um ambiente que você não controla, essa é a parte do patch que mais importa, e ela não está no servidor.
A parte que fica de fora: as ferramentas cliente
Atualizar o servidor não atualiza o pg_dump da máquina que faz o backup, nem o pg_restore do notebook de quem restaura base de produção para depurar. Escrevemos um script curto que lê a versão de cada ferramenta instalada e compara com a versão corrigida da linha. Ele também aceita --servidor para perguntar a versão ao banco pelo psql:
#!/usr/bin/env bash
# checa-pg.sh: confere servidor e ferramentas cliente do PostgreSQL (versões de 12/11/2026)
declare -A CORRIGIDA=([18]=7 [17]=12 [16]=16 [15]=20 [14]=25)
avalia() {  # $1 = rótulo, $2 = versão "17.11"
  local maior=${2%%.*} menor=${2#*.}; menor=${menor%%[^0-9]*}
  if [[ -z ${CORRIGIDA[$maior]} ]]; then
    echo "$1 $2: linha $maior fora de suporte, sem correção. Migre de versão."
  elif (( menor < CORRIGIDA[$maior] )); then
    echo "$1 $2: DESATUALIZADO (corrigido em $maior.${CORRIGIDA[$maior]})"
  else
    echo "$1 $2: ok"
  fi
  [[ $maior == 14 ]] && echo "   aviso: a 14.25 é a última versão da linha 14 (fim de vida)."
}
for bin in psql pg_dump pg_restore pg_basebackup reindexdb vacuumdb; do
  command -v "$bin" >/dev/null || continue
  v=$("$bin" --version | grep -oE '[0-9]+\.[0-9]+' | head -1)
  avalia "$bin" "$v"
done
if [[ $1 == --servidor ]]; then
  v=$(psql -XAtc 'SHOW server_version' | grep -oE '^[0-9]+\.[0-9]+')
  avalia "servidor" "$v"
fi
Rodamos na nossa máquina de trabalho (Debian 13) na noite de 12/11, poucas horas depois do anúncio. Ela não tem servidor PostgreSQL, só o pacote postgresql-client-17, e era exatamente o caso que o script procura:
$ ./checa-pg.sh
psql 17.11: DESATUALIZADO (corrigido em 17.12)
pg_dump 17.11: DESATUALIZADO (corrigido em 17.12)
pg_restore 17.11: DESATUALIZADO (corrigido em 17.12)
pg_basebackup 17.11: DESATUALIZADO (corrigido em 17.12)
reindexdb 17.11: DESATUALIZADO (corrigido em 17.12)
vacuumdb 17.11: DESATUALIZADO (corrigido em 17.12)
A opção --servidor não foi rodada contra um servidor nessa máquina. A comparação em si testamos chamando a função com versões de exemplo: 18.6 sai "DESATUALIZADO", 18.7 sai "ok", 14.25 sai "ok" com o aviso de fim de vida e 13.22 sai "fora de suporte".
No mesmo horário, o rastreador de segurança do Debian ainda marcava o postgresql-17 do Debian 13 (17.11-0+deb13u1) como vulnerável, e só o postgresql-18 do unstable (18.7-1) como corrigido. Ou seja: quem depende do pacote da distro pode ficar alguns dias esperando. A página da CVE-2026-6460 no rastreador também anota que a correção dela exige recompilar quase todos os pacotes de servidor, então vale conferir se os pacotes das extensões que você usa também recebem versão nova. Quem usa o repositório oficial do PostgreSQL (PGDG) costuma receber antes.
Testamos o pós-patch num PostgreSQL 18.6
A seção "Updating" do anúncio pede passos extras para alguns bugs corrigidos. Para não publicar consulta sem rodar, usamos o PGlite, que é o PostgreSQL compilado para WebAssembly e roda dentro do Node. A versão instalada respondeu server_version: 18.6, ou seja, um PostgreSQL 18 de verdade, ainda sem a correção.
NOT NULL NO INHERIT em tabela particionada
Um dos bugs corrigidos permitia criar NOT NULL NO INHERIT em tabela particionada por um caminho indireto (CREATE TABLE ... LIKE), e aí uma partição pode guardar NULL onde não devia. No 18.6 tentamos pelos dois caminhos:
CREATE TABLE p1 (x int NOT NULL NO INHERIT) PARTITION BY RANGE (x);
-- recusado: not-null constraints on partitioned tables cannot be NO INHERIT

CREATE TABLE modelo (x int NOT NULL NO INHERIT);
CREATE TABLE p2 (LIKE modelo) PARTITION BY RANGE (x);
-- criou
CREATE TABLE p2_resto PARTITION OF p2 DEFAULT;
INSERT INTO p2 VALUES (NULL);
-- aceito: a coluna "NOT NULL" agora tem um NULL
A consulta do anúncio achou a constraint herdada do modelo:
SELECT conrelid::regclass, conname
FROM pg_constraint
WHERE contype = 'n' AND connoinherit
  AND conrelid IN (SELECT oid FROM pg_class WHERE relkind = 'p');
-- [{"tabela":"p2","conname":"modelo_x_not_null"}]
E o reparo sugerido falhou como o anúncio avisa que falharia, porque a partição já tinha o NULL:
ALTER TABLE p2 ALTER CONSTRAINT modelo_x_not_null INHERIT;
-- ERROR: column "x" of relation "p2_resto" contains null values
Na prática, a ordem é: rodar a consulta, procurar os NULLs nas partições das tabelas que ela listar, decidir o que fazer com essas linhas e só então aplicar o ALTER CONSTRAINT ... INHERIT, ou remover a constraint com DROP CONSTRAINT se ela não for desejada. Testamos só no 18.6. O anúncio avisa que a lista de bugs descreve o 18 e que muitos afetam outras versões, então quem está em outra linha deve conferir as notas da própria versão.
Índices B-tree em bpchar sem tamanho
O anúncio manda reindexar índices B-tree em colunas declaradas como bpchar sem tamanho; char(n) não é afetado. Ele não traz consulta para achar esses índices, então escrevemos uma. A diferença está no atttypmod: coluna bpchar sem tamanho fica com -1.
SELECT i.indexrelid::regclass AS indice, a.attname AS coluna,
       format_type(a.atttypid, a.atttypmod) AS tipo
FROM pg_index i
JOIN pg_class c ON c.oid = i.indexrelid
JOIN pg_am am ON am.oid = c.relam AND am.amname = 'btree'
JOIN pg_attribute a ON a.attrelid = i.indrelid AND a.attnum = ANY (i.indkey)
WHERE a.atttypid = 'bpchar'::regtype AND a.atttypmod = -1
ORDER BY 1;
Numa tabela de teste com codigo bpchar e uf char(2), cada uma com índice, a consulta devolveu só clientes_codigo_idx e deixou de fora o índice de uf, que é o comportamento esperado. Rode em cada banco do cluster, porque pg_index é por banco.
GIN, pg_trgm, TOAST e backup incremental
- Índices GIN: o anúncio pede reindexar se houver suspeita de corrupção (consulta perdendo linhas ou trazendo linhas que não batem). Listar os índices GIN com o tamanho ajuda a estimar a janela:
SELECT c.oid::regclass, pg_size_pretty(pg_relation_size(c.oid)) FROM pg_class c JOIN pg_am am ON am.oid = c.relam WHERE am.amname = 'gin'; - pg_trgm: todo índice GiST com a classe
gist_trgm_opsdeve ser reindexado depois da atualização. - "missing chunk number": se esse erro aparecer ao ler uma tabela,
REINDEX TABLE nome_da_tabela;reindexa também a TOAST. - Backup incremental: faça um backup full novo depois de atualizar e use ele como base dos próximos incrementais. Vale aproveitar para testar o restore desse full; se nunca fizeram isso, o guia de teste de restore ajuda a montar o ensaio.
Em produção, prefira REINDEX INDEX CONCURRENTLY para não travar escrita durante a reconstrução; a documentação do REINDEX explica as restrições.
Atualizando
Nos pacotes do Debian e do Ubuntu, troque o número pela sua linha:
sudo apt update
sudo apt install --only-upgrade postgresql-17 postgresql-client-17
sudo systemctl restart postgresql
No RHEL, Rocky ou Alma com o repositório PGDG:
sudo dnf upgrade 'postgresql17*'
sudo systemctl restart postgresql-17
No Docker, as tags postgres:18.7, 17.12, 16.16, 15.20 e 14.25 foram publicadas no Docker Hub entre 19h09 e 19h18 (horário de Brasília) de 12/11, segundo a API do registry. Se o seu compose usa postgres:17 ou latest, o docker pull traz a versão nova, mas é o tipo de dependência que muda sem você ver; o post sobre tag latest no Docker mostra como fixar versão. Em todos os casos os dados ficam no volume: recrie o contêiner e confira com SHOW server_version.
Em serviço gerenciado (RDS, Cloud SQL, Azure e afins), a versão menor chega pela janela de manutenção do provedor. O que continua sendo seu são as ferramentas cliente da máquina de backup.
Enquanto não dá para atualizar
- Não restaure dump de origem que você não controla com pg_restore ou psql desatualizados. Se precisar levar dado de produção para outra máquina, o post sobre dump de produção no notebook discute como fazer isso sem espalhar dado de cliente.
- Revise quem tem login no banco. As 44 falhas
PR:Lsó precisam de um usuário comum, então conta esquecida de integração vira risco direto. - Assinatura de replicação lógica: confira com
SELECT subname, subowner::regrole FROM pg_subscription;se alguma pertence a superusuário e se você confia no publisher. - Remova linguagens e extensões que não usa: várias falhas desta leva estão em PL/Perl, PL/Tcl, dblink e FDW.
SELECT lanname FROM pg_language;eSELECT extname FROM pg_extension;mostram o que está instalado. - Mantenha o banco fora da internet (
listen_addressesepg_hba.conf).
Nada disso substitui o patch. Até a noite de 12/11, nenhuma dessas CVEs constava no catálogo de vulnerabilidades exploradas da CISA (versão 2026.11.10), mas com 32 falhas de nota 8,8 e a correção pública, não é prudente esperar.
Quem está no PostgreSQL 14
A 14.25 fecha 40 das 52 falhas para a linha 14, e é a última. A próxima leva de correções não vai ter versão para o 14. A política de versões do projeto dá a cada versão principal cinco anos de suporte. Quem está no 14 deve aplicar a 14.25 agora e já marcar a migração para uma linha suportada, por pg_upgrade ou dump/restore. O PostgreSQL 19 tem lançamento previsto para 19 de novembro de 2026, segundo o anúncio, mas para sair do 14 em produção a escolha mais conservadora é o 17 ou o 18.
Fontes
- Anúncio oficial do PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25 e 19 RC 2
- Tabela de segurança do PostgreSQL (versões afetadas, componente e CVSS de cada CVE)
- Notas da versão 18.7 e da 17.12
- Debian Security Tracker: postgresql-17
- Imagem oficial postgres no Docker Hub
Como fizemos: a contagem saiu da tabela de segurança baixada às 23h50 de 12/11 (horário de Brasília). O script e as consultas rodaram no PostgreSQL 18.6 do PGlite e nas ferramentas cliente 17.11 do Debian 13. Os comandos de atualização com apt, dnf e Docker estão descritos, mas não foram executados nesta máquina.